Скенирање малвера
Датотеке се скенирају непрекидно, а не путем ноћног cron задатка, тако да се компромитовање означава чим се појави уместо сатима касније. Скенирање је укључено у сваки пакет, у свакој линији производа.
Скенирање малвера
Сваки сајт који хостујемо заштићен је комерцијалним безбедносним системом: скенирањем злонамерног софтвера, проактивним WAF-ом који блокира експлоатације пре него што се појави закрпа, мрежним заштитним зидом, заштитом од напада грубом силом и филтрирањем према репутацији IP адреса. Скенирање, WAF и изолација на нивоу језгра укључени су у сваки пакет — јер заражени сајт представља претњу за своје суседе, а не само за свог власника. Када нешто ипак продре, аутоматски се чисти: заражени фајлови се чисте, све што се не може очистити ставља се у карантин, шаљемо вам имејл, а један клик враћа било који фајл. Поправка хакованих сајтова коју спроводи наше особље доступна је за куповину за оно што аутоматско чишћење не може да поправи. Доступност: ограничење базе података по сајту и статистика ресурса по сајту су у активном развоју и још увек нису доступне. Све остало што је овде описано ради данас.
Сваки сајт који хостујемо свакодневно се скенира у потрази за злонамерним софтвером, а све што се пронађе аутоматски се уклања — укључено у сваки тарифни пакет, без потребе за подешавањем. Идемо и корак даље: Imunify360 прати датотеке током њиховог отпремања и уклања познати злонамерни софтвер чим га уочи, тако да компромитовани садржај обично нестаје пре него што било ко посети страницу. Шта је пронађено и шта смо поводом тога урадили чека вас на вашој контролној табли, а нови преглед можете сами покренути у било ком тренутку.
Датотеке се скенирају непрекидно, а не путем ноћног cron задатка, тако да се компромитовање означава чим се појави уместо сатима касније. Скенирање је укључено у сваки пакет, у свакој линији производа.
Проактивни заштитни зид блокира познате технике експлоатације пре него што закрпа за саму рањивост уопште постане доступна — што је период у ком страдају сајтови са незакрпљеним прикључком или темом.
Мрежни заштитни зид (firewall), заштита од brute-force напада на приступним тачкама за пријаву и филтрирање на основу репутације IP адреса налазе се испред сајта, прекидајући саобраћај који користи украдене акредитиве (credential stuffing) и испитује рањивости, а који тако често претходи компромитовању WordPress-а.
Када се инфекција потврди, уклањање је једна једина радња, а не ручна потрага од датотеке до датотеке. Чишћење се продаје као додатак — по инциденту или као претплата — док је скенирање које проналази инфекцију увек укључено.
Скенер сам по себи пропушта компромитовања која се манифестују само у понашању. Доводимо у везу неколико независних сигнала, тако да се хаковани сајт открива помоћу оног који први реагује.
Откривање је мање важно од онога што се дешава у минутима након тога. Сваки сајт се налази у сопственом кавезу на нивоу језгра, тако да је безбедносни пропуст изолован док се не реши.
Сваки закупац добија изоловани приказ система датотека и не може да види друге закупце, друге сајтове нити осетљиве системске датотеке. CloudLinux ово описује као сузбијање пробоја — радијус штете у случају угрожавања остаје ограничен унутар кавеза уместо да се шири кроз цео сервер.
CPU, RAM, IO, IOPS, процеси и улазни процеси су ограничени по сајту. Мајнер, масовно слање поште или нападнути сајт се успоравају унутар сопственог кавеза уместо да исцрпљују ресурсе својих суседа.
Карантин закључава датотеке и зауставља извршавање уз очување сајта у затеченом стању, тако да форензика и евентуални каснији спорови имају конкретне податке на основу којих могу да раде.
Резервне копије по сајту су непроменљиве, чувају се ван локације и изоловане су од активне флоте, уз враћање података које се тестира уместо да се подразумева. Footprint-Free планови чувају дневне резервне копије 30 дана уз враћање једним кликом.
Спровођење мера је поступно, реверзибилно и са праћењем разлога — документовани коначни аутомат, а не обичан прекидач за укључивање/искључивање. Сваки прелаз се бележи заједно са разлогом и доказима, о њему добијате обавештење са упутством како да га решите и на њега је могуће уложити жалбу.
Заражене датотеке се чисте, а све што се не може очистити ставља се у карантин ван сајта, уз имејл који вам се шаље и могућност враћања сваке датотеке једним кликом. Ако након чишћења заостане злонамерни софтвер, бићете упозорени и добићете време да то исправите: само неуспешно чишћење може довести до ограничења или суспензије сајта.
Сајт одлази ван мреже са закључаним датотекама и без могућности извршавања, изолован ради форензике. Карантин се укида након чишћења и прегледа — нема аутоматског ослобађања приликом следећег скенирања.
Потврђено пецање (phishing) носи правни ризик за све на платформи, па прескаче постепени поступак и одмах се ставља у карантин.
Одлазна пошта се прво ограничава, затим онемогућава у оквиру ограниченог статуса, а до суспензије долази само ако се слање настави. Суспендовани сајт приказује брендирану привремену страницу са наведеним разлогом уместо неисправне странице.
Повлачимо границу тамо где је поставља безбедност читаве флоте. Све што штити Ваше суседе је укључено; све што представља рад искључиво на Вашем сајту се наплаћује.
Већина наших корисника не води само један сајт. Скенирање и примена правила су осмишљени за оператере који управљају стотинама њих.
Пошто се скенирање извршава на сваком радному процесу уместо унутар сваког сајта, додавање сајтова не захтева подешавање нових скенера нити куповину додатних лиценци. Мрежа од пет сајтова и мрежа од две хиљаде сајтова добијају исто скенирање злонамерног софтвера, исти проактивни WAF и исти модел изолације.
Политике спровођења се могу конфигурисати по линији производа и по окидачу, јер проблем са наплатом, сигнал о злоупотреби и законски налог за уклањање не заслужују исти временски оквир за ескалацију. Којим год путем сајт да крене, прелаз се бележи, разлог се наводи и обавештени сте о томе како да га решите.
Footprint-Free планови укључују бесплатан SSL, 4 GB простора на диску и 100 GB протока по сајту, уз могућност додавања више у било ком тренутку, дневне резервне копије које се чувају 30 дана, бесплатне миграције и 30-дневну гаранцију повраћаја новца без икаквих питања — безбедносна основа је део тога, а не додатна ставка на рачуну.
Скенирање злонамерног софтвера и аутоматско чишћење укључени су у сваки план, заједно са проактивним WAF-ом и LVE/CageFS изолацијом. Укључујемо их зато што заражени сајт угрожава своје суседе, репутацију сервера и наше опсеге IP адреса — стога заштита не може бити опционална. Оно што се посебно наплаћује јесте поправка након хаковања коју обавља особље, за оно што аутоматско чишћење не може да реши, као и напредни нивои као што су побољшана WAF правила, приоритетно скенирање, управљање ботовима и наменска правила заштитног зида.
Оно је изоловано, а не дељено. Сваки сајт ради у сопственом CloudLinux LVE кавезу ресурса и сопственом CageFS приказу система датотека, тако да компромитовани корисник не може да види ваше датотеке, приступне податке за вашу базу података или осетљиве системске датотеке, нити може да исцрпи ресурсе који су потребни вашем сајту. Поврх тога, потврђени злонамерни софтвер или фишинг се искључују са мреже и изолују ради форензике. Ниједан хостинг провајдер не може да обећа да сусед на хостингу никада неће имати никакав утицај, али је модел изолације посебно осмишљен тако да се продор зауставља на зиду кавеза.
Подразумевана смерница премешта сајт у ограничени режим: он остаје видљив, али су одлазна пошта, cron и POST захтеви искључени како компромитовање не би нанело даљу штету, а понуђено је чишћење. Бићете обавештени о разлогу и доказима, а овај статус се укида чим се проблем на сајту отклони. Тешки или нерешени случајеви прелазе у карантин — ван мреже, датотеке закључане, без извршавања — што се поништава након чишћења и прегледа, а не аутоматски приликом поновног скенирања.
Да. Злонамерни софтвер откривен скенирањем се аутоматски уклања на сваком плану, а поправка након хакерског напада коју обавља стручно особље доступна је као додатна услуга која се купује на контролној табли и прослеђује одговарајућем одељењу уз обавештења о напретку. Уколико је потпуно враћање података боље решење, резервне копије за сваки сајт су непроменљиве, чувају се на измештеној локацији и изоловане су од активне инфраструктуре, уз тестирано враћање — Footprint-Free планови чувају дневне резервне копије 30 дана уз могућност враћања једним кликом.
Скенирање се покреће на нивоу хоста, а не унутар ваших PHP захтева, док се ограничења ресурса по сајту примењују путем LVE-а уз пригушивање оптерећења базе података помоћу алата MySQL Governor, тако да безбедносни процеси не одузимају ресурсе намењене вашим посетиоцима. Не објављујемо референтне вредности оптерећења које скенер прави, па нећемо наводити бројке које вам не можемо доказати.
Заштитни зид заснован на потписима реагује на нападе које је већ видео. Проактивни WAF система Imunify360 блокира познате технике злоупотребе пре него што закрпа за постојећу рањивост уопште буде доступна, што штити сајт који користи додатак са неисправљеним пропустом. Он функционише заједно са мрежним заштитним зидом, заштитом од brute-force напада и филтрирањем према репутацији IP адреса, што је све укључено у сваки пакет.
Наша сопствена контролна табла
Нисмо лиценцирали туђи контролни панел. Наш су осмислили и направили стручњаци за хостинг унутар наше куће: брз је, безбедан и богат функцијама, са сваким сајтом, сервером, доменом и поштанским сандучетом на једном месту, и довољно једноставан за употребу већ од вашег првог дана.
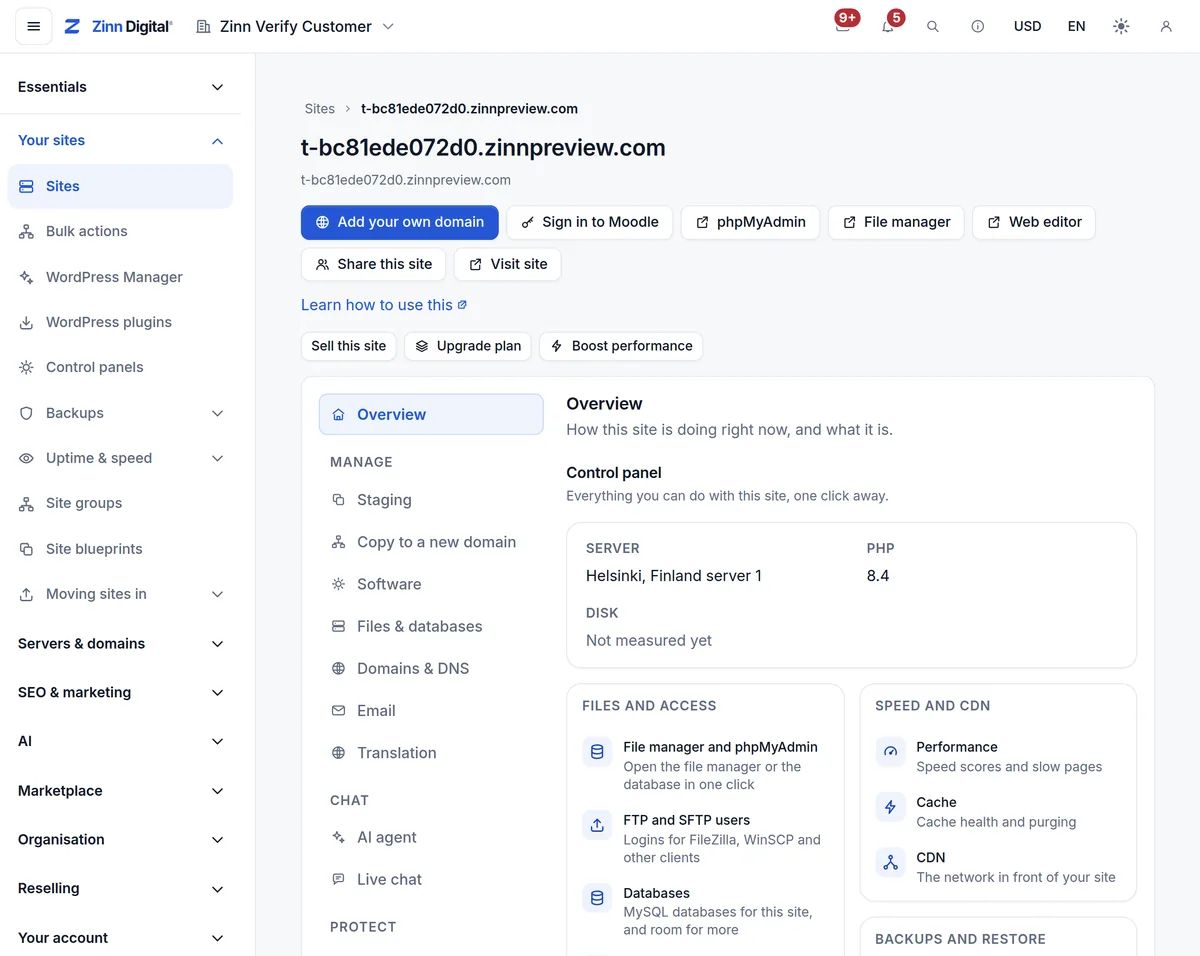
WordPress, датотеке и базе података, домени и DNS, е-пошта, безбедност, CDN, резервне копије, објављивања и статистика за сваки сајт, у одељцима који јасно говоре шта раде.
Покрените ажурирања, чишћења кеша, измене PHP-а и скенирања злонамерног софтвера на више сајтова у једном задатку, уз резултат за сваки сајт.
Питајте једноставним речима и уграђени помоћник ће извршити задатак на вашем налогу или вам показати како да то урадите.
Приступни кључеви и двофакторска пријава, тимске улоге, приступ појединачним сајтовима за клијенте и програмере, као и дневник сваке предузете радње.
Све што контролна табла ради доступно је у нашем јавном АПИ-ју, алату командне линије и МЦП серверу, тако да то можете аутоматизовати скриптама или повезати сопствене алате.
Панел је преведен на сваки језик на који је преведен и наш сајт, укључујући арапски, хебрејски, персијски и урду, који се пишу здесна налево.
Скенирање злонамерног софтвера, проактивни WAF и изолација на нивоу кернела покрећу се оног тренутка када Ваш први сајт почне са радом. Испробајте Footprint-Free хостинг уз бесплатни пробни период од 14 дана без картице за до 5 сајтова — без података о плаћању и уз 30-дневну гаранцију повраћаја новца без икаквих питања за сваки пакет.
Започните бесплатно