Безбедност и изолација

Безбедност која зауставља проблеме пре него што се прошире

Сваки сајт који хостујемо ради унутар сопственог кавеза на нивоу кернела, под надзором проактивног заштитног зида и скенирања злонамерног софтвера. Један компромитован или нападнут сајт не може да види своје суседе, исцрпи ресурсе сервера или повуче било кога другог са собом. Ово је систем који смо изградили за хостовање више од 700.000 сајтова широм света, а основна заштита је укључена у сваки пакет. Доступност: ограничење базе података по сајту је у активном развоју и још увек није доступно. Све остало што је овде описано активно је већ данас.

Zinn®, наш викинг, са подигнутом секиром и штитом поред сајта иза вишеслојног штита.
  • 700.000+сајтова хостовано широм света
  • 99,99%циљни проценат доступности
  • Сваког данаскенирање малвера је укључено
  • Укљученоизолација, WAF и основна линија скенирања

Изолација на нивоу језгра, а не само конфигурационе датотеке

CloudLinux LVE и CageFS сваком сајту додељују сопствени кавез са ресурсима и сопствени приказ система датотека. Неконтролисани процес, нагли скок саобраћаја или безбедносни пропуст остају задржани унутар тог кавеза уместо да се прелију на сервер.

Ограничења ресурса по сајту (LVE)

Lightweight Virtual Environments ограничавају CPU, RAM, IO, IOPS, процесе и улазне процесе по сајту. Сајт који је под нападом или неконтролисано троши ресурсе бива пригушен унутар сопственог кавеза, тако да један лош сусед не може да обори сервер.

Изолација система датотека (CageFS)

Сваки закупац добија изоловани приказ система датотека и не може да види друге закупце, друге сајтове нити осетљиве системске датотеке. Безбедносни пропуст на једном сајту остаје изолован, а не заједнички.

Ограничавање базе података по сајту (MySQL Governor)

CloudLinux MySQL Governor ограничава коришћење базе података по сајту, тако да захтевни упити једног сајта не могу да успоре сервер свима осталима. Поврх тога, Redis кеш објеката растерећује притисак читања.

Ојачани PHP по сајту

CloudLinux alt-PHP сваком сајту омогућава сопствени избор верзије, сопствена проширења и појачана безбедносна подешавања, уз LSAPI процесе ограничене LVE лимитима сајта.

Заштита од злонамерног софтвера и експлоита, увек на опрезу

Imunify360 ради на сваком воркеру као јединствен интегрисани слој: тражи компромитације, блокира злоупотребе пре него што се десе и може да очисти инфекцију једним кликом.

  • Скенирање злонамерног софтвера на сваком сајту, укључено у сваки пакет — јер заражени сајт угрожава своје суседе, репутацију сервера и наше опсеге IP адреса.
  • Проактивни WAF који блокира познате експлојте пре него што закрпа уопште постане доступна, уз мрежни заштитни зид, заштиту од напада грубом силом и филтрирање на основу репутације IP адреса.
  • Аутоматско чишћење злонамерног софтвера ако нешто ипак продре: заражене датотеке се чисте, остатак ставља у карантин, сваку датотеку је могуће вратити једним кликом, у сваком тарифном пакету.
  • Сумњиви безбедносни пропусти упоређују се са листама за блокирање Google Safe Browsing, PhishTank и SURBL/APWG, и повезују са аномалијама у евиденцијама поште како би се сајтови који шаљу непожељну пошту открили на време.

Вишеслојна DDoS одбрана, тако да један напад не значи прекид рада за све

Волуметријске поплаве саобраћаја се апсорбују на ивици мреже, напади на мрежном нивоу се филтрирају узводно, а серверски слој задржава све што до њега стигне. Напад усмерен на један сајт остаје проблем само тог сајта.

Ивица (L7)

Cloudflare апсорбује волуметријске нападе помоћу L7 WAF-а, ограничавања стопе захтева по сајту, управљања ботовима и надгледаних изазова пре него што саобраћај уопште стигне до изворног сервера.

Мрежа (L3/4)

DDoS заштита на нивоу пружаоца услуга филтрира поплаве на мрежном слоју пре него што стигну до флоте сервера, уз напредну заштиту пословног нивоа која је доступна за високоризичне сајтове.

Сервер

LiteSpeed ограничење брзине веза и захтева, Imunify360 мрежни заштитни зид, ограничења броја веза по IP адреси и LVE лимити улазних процеса задржавају навалу на један сајт изолованом унутар кавеза тог сајта.

Основна заштита је укључена, напредна када вам затреба

Основни елементи штите целу флоту, тако да никада нису опциони. Јача заштита је доступна за куповину када профил ризика сајта то захтева.

  • Укључено за све: LVE и CageFS изолација, проактивни WAF и скенирање малвера.
  • Укључено: аутоматско чишћење злонамерног софтвера. Доступно као додатна опрема: поправка хакованих система од стране особља, побољшана WAF правила, приоритетно скенирање, управљање ботовима и виши нивои DDoS заштите, као и наменска правила заштитног зида.
  • Примена мера је постепена и реверзибилна: уместо грубог укључивања/искључивања суспензије, сајтови пролазе кроз стања смањења брзине, ограничења и суспензије, при чему се свако бележи са разлогом, о њему се обавештавате, подложно је жалби и аутоматски се опоравља чим се узрок отклони.
  • Суспендовани сајтови приказују брендирану страницу чекања са наведеним разлогом уместо неисправне странице, а свака привилегована радња се бележи у ревизорском дневнику ради Вашег праћења усклађености.
  • Резервне копије по сајту су непроменљиве, чувају се ван локације и изоловане су од активне инфраструктуре, уз тестирано враћање података — тако да је опоравак могућ чак и у случају најгорег безбедносног пропуста.
  • Шифровање у транзиту је такође укључено: бесплатан TLS сертификат се издаје за ваше домене и аутоматски обнавља пре него што истекне, а један прекидач преусмерава сваког посетиоца на HTTPS.

Често постављана питања

Да ли је безбедност укључена или је то скуп додатак?

Основна заштита је укључена у сваки план: изолација на нивоу кернела путем LVE и CageFS технологија, проактивни WAF и скенирање злонамерног софтвера. Ово укључујемо зато што заражен сајт или сајт који врши злоупотребе угрожава своје суседе и репутацију наше IP адресе, тако да заштиту не можемо оставити као опциону. Злонамерни софтвер који скенирање пронађе такође се аутоматски чисти. Поправка после хаковања коју обавља особље, побољшана WAF правила, приоритетно скенирање и виши DDoS нивои доступни су као додаци када су сајту потребни.

Ако је један сајт на серверу нападнут или хакован, да ли то утиче на мој?

Не. Сваки сајт ради унутар сопственог CloudLinux LVE кавеза ресурса и CageFS приказа фајл система. Сајт који се отргне контроли, нападнут је или компромитован бива успорен и изолован унутар сопственог кавеза — не може да види ваше датотеке, исцрпи заједничке ресурсе или обори сервер. MySQL Governor примењује иста ограничења по сајту на оптерећење базе података.

Шта се дешава ако се мој сајт ипак зарази малвером?

Сваки сајт који хостујемо скенира се сваког дана у потрази за малвером, а све што пронађемо аутоматски се чисти: заражене датотеке се чисте, датотеке које се не могу очистити стављају се у карантин ван сајта, а ми Вам шаљемо имејл да Вас обавестимо о томе. Свако чишћење се налази у историји сајта уз опцију Опорави једним кликом, а сајт се суспендује само ако чишћење не успе. Пошто су резервне копије непроменљиве, чувају се ван локације и изоловане су од активне флоте, чисто враћање података је увек доступно као резервно решење.

Како се носите са DDoS нападима?

Одбрана је вишеслојна. Cloudflare апсорбује волуметријске и L7 нападе на самој ивици мреже помоћу ограничења стопе захтева по сајту и управљања ботовима; заштита на нивоу провајдера филтрира нападе на мрежном слоју узводно; а на серверу, LiteSpeed пригушивање, Imunify360 заштитни зид и LVE ограничења улазних процеса задржавају напад на један сајт изолованим само на тај сајт. Напредно управљање ботовима и DDoS нивои заштите доступни су за сајтове са већим ризиком.

Шта је проактивни WAF и како се разликује од обичног заштитног зида?

Проактивни WAF система Imunify360 блокира познате технике злоупотребе пре него што закрпа за саму рањивост уопште постане доступна, уместо да само реагује на потписе након што се напад већ деси. Он делује заједно са мрежним заштитним зидом, заштитом од brute-force напада и филтрирањем према репутацији IP адреса, што је све укључено у сваки пакет.

Да ли добијам SSL сертификат и да ли се он аутоматски обнавља?

Да. Бесплатан TLS сертификат се издаје за домене вашег сајта и аутоматски обнавља пре него што истекне, тако да нема потребе да ишта памтите нити инсталирате. Један прекидач на картици SSL за ваш сајт преусмерава сваког посетиоца на HTTPS. Ако радије желите да користите сертификат који сте купили на другом месту, можете га сами инсталирати, а када вам је потребна већа сигурност, уз онај бесплатни продајемо и wildcard сертификате, сертификате за више домена, као и оне са проширеном валидацијом (extended-validation).

Наша сопствена контролна табла

Контролна табла направљена за кориснике хостинга, а не накнадно накалемљено готово решење

Нисмо лиценцирали туђи контролни панел. Наш су осмислили и направили стручњаци за хостинг унутар наше куће: брз је, безбедан и богат функцијама, са сваким сајтом, сервером, доменом и поштанским сандучетом на једном месту, и довољно једноставан за употребу већ од вашег првог дана.

  • Сваки сајт има сопствену страницу, са алаткама груписаним у јасне одељке, од развојног окружења и софтвера до резервних копија и статистике.
  • Један клик отвара менаџер датотека, phpMyAdmin или веб-уређивач. Без друге пријаве, без засебног контролног панела за учење.
  • Исти панел управља вашим сајтовима, серверима, доменима, имејлом и наплатом, тако да је све на једном месту.
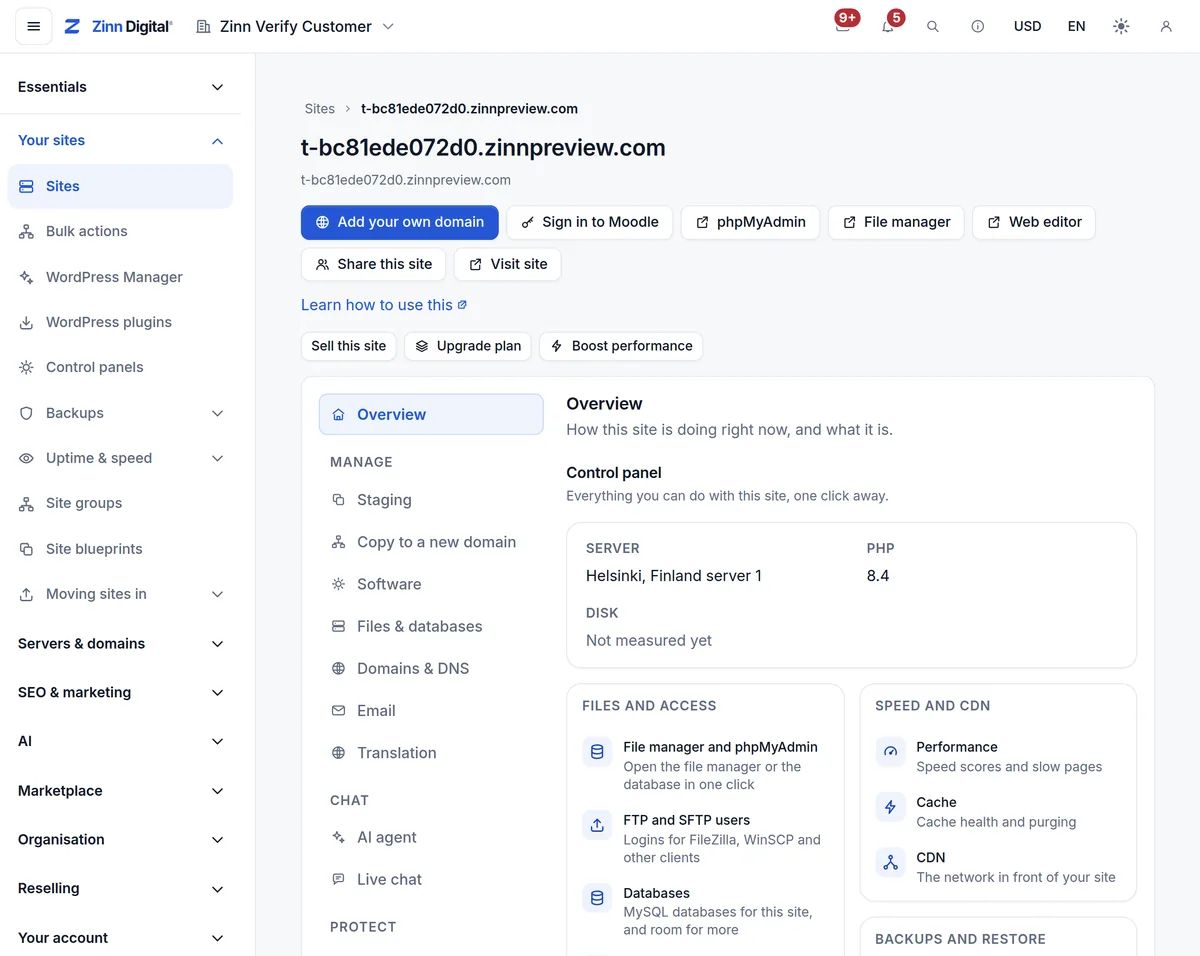
Контролна табла Zinn Digital® која приказује страницу једног сајта: брзе везе ка менаџеру датотека, phpMyAdmin алату и веб-уређивачу, одељке сајта од развојног окружења до статистике, као и његове алате за датотеке, брзину и прављење резервних копија.

Све на једном месту

WordPress, датотеке и базе података, домени и DNS, е-пошта, безбедност, CDN, резервне копије, објављивања и статистика за сваки сајт, у одељцима који јасно говоре шта раде.

Стотине сајтова одједном

Покрените ажурирања, чишћења кеша, измене PHP-а и скенирања злонамерног софтвера на више сајтова у једном задатку, уз резултат за сваки сајт.

АИ асистент који обавља посао

Питајте једноставним речима и уграђени помоћник ће извршити задатак на вашем налогу или вам показати како да то урадите.

Безбедно по самом дизајну

Приступни кључеви и двофакторска пријава, тимске улоге, приступ појединачним сајтовима за клијенте и програмере, као и дневник сваке предузете радње.

API за све

Све што контролна табла ради доступно је у нашем јавном АПИ-ју, алату командне линије и МЦП серверу, тако да то можете аутоматизовати скриптама или повезати сопствене алате.

На сопственом језику

Панел је преведен на сваки језик на који је преведен и наш сајт, укључујући арапски, хебрејски, персијски и урду, који се пишу здесна налево.

Хостинг који се сам брани, од првог сајта

Изолација на нивоу кернела, проактивни WAF и скенирање малвера укључени су оног тренутка када покренете систем. Испробајте уз бесплатни пробни период од 14 дана без картице, уз подршку гаранције повраћаја новца од 30 дана, бесплатне миграције и без везивања за једног добављача.

Започните бесплатно