Seguridad at paghihiwalay

Seguridad na pumipigil sa mga problema bago pa man kumalat ang mga ito

Bawat site na aming hino-host ay tumatakbo sa loob ng sarili nitong cage sa antas ng kernel, na binabantayan ng maagap na firewall at pag-scan ng malware. Ang isang nakompromiso o inatakeng site ay hindi maaaring makita ang mga kapitbahay nito, ubusin ang mga mapagkukunan ng server, o magpabagsak sa iba. Ito ang stack na aming binuo upang mag-host ng 700,000+ site sa buong mundo, at kasama ang batayan sa bawat plano. Availability: ang throttling ng database bawat site ay nasa aktibong pagbuo at hindi pa magagamit. Lahat ng iba pang inilarawan dito ay gumagana na ngayon.

Si Zinn®, ang ating Viking, nakataas ang kanyang palakol at kalasag sa tabi ng isang site sa likod ng isang layered na kalasag.
  • 700,000+mga site na naka-host sa buong mundo
  • 99.99%Target na uptime
  • Araw-arawKasama ang pag-scan ng malware
  • Kasamapaghihiwalay, WAF at baseline sa pag-scan

Paghihiwalay sa antas ng kernel, hindi lang sa configuration file

Nagbibigay ang CloudLinux LVE at CageFS sa bawat site ng sarili nitong resource cage at sarili nitong view ng filesystem. Ang isang prosesong hindi makontrol, biglaang pagtaas ng trapiko, o paglabag sa seguridad ay napipigilan sa loob ng cage na iyon sa halip na kumalat sa server.

Mga limitasyon sa mapagkukunan bawat site (LVE)

Nililimitahan ng Lightweight Virtual Environments ang CPU, RAM, IO, IOPS, mga proseso, at mga entry-process bawat site. Ang isang site na inaatake o hindi makontrol ay pinapabagal sa loob ng sarili nitong kulungan, kaya hindi mapapabagsak ng isang masamang kapitbahay ang server.

Paghihiwalay ng filesystem (CageFS)

Ang bawat tenant ay nakakakuha ng nakahiwalay na view ng filesystem at hindi makikita ang iba pang tenant, iba pang site, o mga sensitibong file ng system. Ang isang paglabag sa isang site ay pinipigilan, hindi naibabahagi.

Paglilimita sa database bawat site (MySQL Governor)

Nililimitahan ng CloudLinux MySQL Governor ang paggamit ng database bawat site, kaya hindi mapapabagal ng mabibigat na query ng isang site ang server para sa iba pa. Bukod pa rito, pinapagaan ng object cache ng Redis ang presyon sa pagbasa.

Pinatibay na PHP bawat site

Ang CloudLinux alt-PHP ay nagbibigay sa bawat site ng sarili nitong tagapili ng bersyon, sarili nitong mga extension at pinatibay na mga setting, na may mga LSAPI worker na nalilimitahan ng mga limitasyon ng LVE ng site.

Proteksyon laban sa malware at exploit, palaging nagbabantay

Tumatakbo ang Imunify360 sa bawat worker bilang iisang pinagsamang layer: naghahanap ito ng kompromiso, humaharang ng mga exploit bago pa man makarating ang mga ito, at maaaring maglinis ng impeksyon sa isang pag-click.

  • Pag-scan ng malware sa bawat site, kasama sa bawat plano — dahil ang isang nahawaang site ay nagbabanta sa mga kapitbahay nito, sa reputasyon ng server, at sa aming mga saklaw ng IP.
  • Isang maagap na WAF na humaharang sa mga kilalang exploit bago pa man magkaroon ng patch, kasama ang network firewall, proteksyon laban sa brute-force, at pag-filter sa reputasyon ng IP.
  • Awtomatikong paglilinis ng malware kapag may nakalusot: nililinis ang mga impektadong file, ikinukuwarantina ang iba pa, maibabalik ang bawat file sa isang pag-click, sa bawat plano.
  • Ang mga pinaghihinalaang kompromiso ay sinusuri laban sa mga blocklist ng Google Safe Browsing, PhishTank, at SURBL/APWG, at iniuugnay sa mga anomalya sa log ng mail upang maagang mahuli ang mga site na nagpapadala ng spam.

Naka-layer na depensa sa DDoS, upang ang isang pag-atake ay hindi maging sanhi ng pagkawala ng serbisyo para sa lahat

Ang mga volumetric na pag-atake ay sinisipsip sa edge, ang mga network-level na pag-atake ay sinasala upstream, at nililimitahan ng server layer ang anumang makarating dito. Ang isang pag-atakeng nakatutok sa isang site ay nananatiling problema lamang ng site na iyon.

Edge (L7)

Sinisipsip ng Cloudflare ang mga volumetric flood gamit ang L7 WAF, limitasyon sa rate bawat site, pamamahala ng bot, at mga pinamamahalaang challenge bago pa man makarating ang trapiko sa pinagmulan.

Network (L3/4)

Sinasala ng proteksyon sa DDoS sa antas ng provider ang mga pagbaha sa network-layer bago pa makarating sa fleet, na may available na advanced na enterprise mitigation para sa mga site na may mataas na peligro.

Server

Ang pag-throttle ng koneksyon at kahilingan ng LiteSpeed, network firewall ng Imunify360, mga limitasyon sa koneksyon bawat IP, at mga cap sa entry-process ng LVE ay nagpapanatili sa pagbaha laban sa isang site na nakapaloob sa hawla ng site na iyon.

Kasama ang baseline, advanced na proteksyon kapag kailangan mo ito

Pinoprotektahan ng mga mahahalagang bagay ang buong fleet, kaya hindi kailanman opsyonal ang mga ito. May mas mabigat na proteksyong mabibili kapag kinakailangan ito ng profile ng panganib ng isang site.

  • Kasama para sa lahat: paghihiwalay ng LVE at CageFS, ang maagap na WAF, at pag-scan ng malware.
  • Kasama: awtomatikong paglilinis ng malware. Ibinebenta bilang mga add-on: pag-aayos ng hack ng staff, pinahusay na mga panuntunan ng WAF, priyoridad na pag-scan, pamamahala ng bot at mas matataas na antas ng DDoS, at nakalaang mga panuntunan sa firewall.
  • Ang pagpapatupad ay unti-unti at nababawi: sa halip na biglaang pagsuspinde, ang mga site ay dumadaan sa mga estadong throttled, restricted, at suspended, kung saan ang bawat isa ay naka-log na may dahilan, ipinapaalam sa inyo, maaaring iapela, at awtomatikong nanunumbalik kapag naayos na ang sanhi.
  • Ang mga nasuspendeng site ay nagpapakita ng isang may-brand, partikular sa dahilan na holding page sa halip na isang sirang page, at bawat may-pribilehiyong pagkilos ay naka-audit-log para sa iyong talaan ng pagsunod.
  • Ang mga backup bawat site ay hindi nababago, offsite, at nakahiwalay mula sa tumatakbong fleet, na may mga nasubukang pag-restore — kaya kahit ang pinakamalalang insidente ng pag-kompromiso ay maaaring mabawi.
  • Kasama rin ang pag-encrypt habang inililipat: may libreng TLS certificate na ibinibigay para sa iyong mga domain at awtomatikong nirere-renew bago ito mag-expire, at pinipilit ng isang switch ang bawat bisita na gumamit ng HTTPS.

Mga Madalas Itanong

Kasama ba ang seguridad, o isa itong mamahaling add-on?

Kasama ang baseline sa bawat plano: paghihiwalay sa antas ng kernel gamit ang LVE at CageFS, ang maagap na WAF, at pag-scan ng malware. Isinasama namin ang mga ito dahil ang isang nahawahan o mapang-abusong site ay nagbabanta sa mga kapitbahay nito at sa reputasyon ng aming IP, kaya hindi namin maaaring gawing opsyonal ang proteksyon. Awtomatiko ring nililinis ang malware na matutuklasan ng pag-scan. Ang pag-aayos ng hack ng kawani, mga pinahusay na panuntunan ng WAF, prayoridad na pag-scan, at mas matataas na antas ng DDoS ay available bilang mga add-on kapag kailangan ng isang site ang mga ito.

Kung ang isang site sa server ay inatake o na-hack, maaapektuhan ba nito ang akin?

Hindi. Ang bawat site ay tumatakbo sa loob ng sarili nitong CloudLinux LVE resource cage at CageFS filesystem view. Ang isang site na hindi makontrol, inatake, o nakompromiso ay pinapabagal at pinipigilan sa loob ng sarili nitong cage — hindi nito makikita ang iyong mga file, maubos ang mga shared resource, o maibagsak ang server. Inilalapat ng MySQL Governor ang parehong mga limitasyon bawat site sa karga ng database.

Ano ang mangyayari kung ma-infect ng malware ang iyong site?

Bawat site na aming hino-host ay ini-scan para sa malware araw-araw, at ang anumang aming makita ay awtomatikong nililinis: ang mga nahawaang file ay nililinis, ang mga file na hindi malinis ay ibinubukod sa quarantine sa labas ng site, at nagpapadala kami ng email sa inyo upang ipaalam ito. Ang bawat paglilinis ay nasa kasaysayan ng site na may Isang-click na Pag-restore, at masususpinde lamang ang isang site kung nabigo ang paglilinis. Dahil ang mga backup ay hindi nababago, nasa labas ng site, at nakahiwalay sa tumatakbong fleet, laging may magagamit na malinis na pag-restore bilang fallback.

Paano ninyo pinangangasiwaan ang mga pag-atake ng DDoS?

Naka-layer ang depensa. Hinihigop ng Cloudflare ang volumetric at L7 floods sa edge sa pamamagitan ng rate limiting para sa bawat site at bot management; sinasala ng proteksyon sa antas ng provider ang mga pag-atake sa network-layer upstream; at sa server, pinapanatili ng LiteSpeed throttling, ng Imunify360 firewall, at ng mga limitasyon sa entry-process ng LVE na manatili lamang sa apektadong site ang anumang flood laban dito. Mayroong advanced bot management at mga DDoS tier para sa mga site na may mas mataas na panganib.

Ano ang maagap na WAF at paano ito naiiba sa isang karaniwang firewall?

Hinaharang ng proactive na WAF ng Imunify360 ang mga kilalang pamamaraan ng exploit bago pa man magkaroon ng patch para sa pinagbabatayang kahinaan, sa halip na mag-react lamang sa mga signature pagkatapos ng pangyayari. Gumagana ito kasama ang isang network firewall, proteksyon laban sa brute-force, at pag-filter ng reputasyon ng IP, na lahat ay kasama sa bawat plano.

Makakakuha ba ako ng SSL certificate, at kusa ba itong nagre-renew?

Oo. Isang libreng TLS certificate ang ibinibigay para sa mga domain ng iyong site at awtomatikong nirerenew bago ito mag-expire, kaya walang kailangang tandaan at walang kailangang i-install. Isang switch sa SSL tab ng site ang nagpapatupad ng HTTPS para sa bawat bisita. Kung mas gusto mong gumamit ng certificate na binili mo sa ibang lugar, maaari mo itong i-install nang mag-isa, at kapag kailangan mo ng mas mataas na antas ng kasiguruhan, nagbebenta kami ng mga wildcard, multi-domain, at extended-validation certificate kasama ng libre.

Ang aming sariling control panel

Isang control panel na ginawa para sa mga customer ng hosting, hindi isang karaniwang opsyon na basta na lang ikinabit

Hindi kami kumuha ng lisensya ng control panel ng iba. Ang sa amin ay idinisenyo at binuo in-house ng mga propesyonal sa hosting: mabilis, ligtas, at may malalalim na feature, kung saan ang bawat site, server, domain, at mailbox ay nasa iisang lugar, at sapat ang kadalian upang magamit sa inyong unang araw.

  • May sariling pahina ang bawat site, kung saan nakapangkat ang mga tool nito sa malilinaw na seksyon, mula sa staging at software hanggang sa mga backup at estadistika.
  • Isang pindot lang ay magbubukas na ang file manager, phpMyAdmin, o ang web editor. Walang pangalawang pag-login, walang hiwalay na panel na kailangang pag-aralan.
  • Ang parehong panel ang nagpapatakbo sa iyong mga site, server, domain, email, at pagsingil, kaya iisang lugar lang ang kailangan mong tingnan.
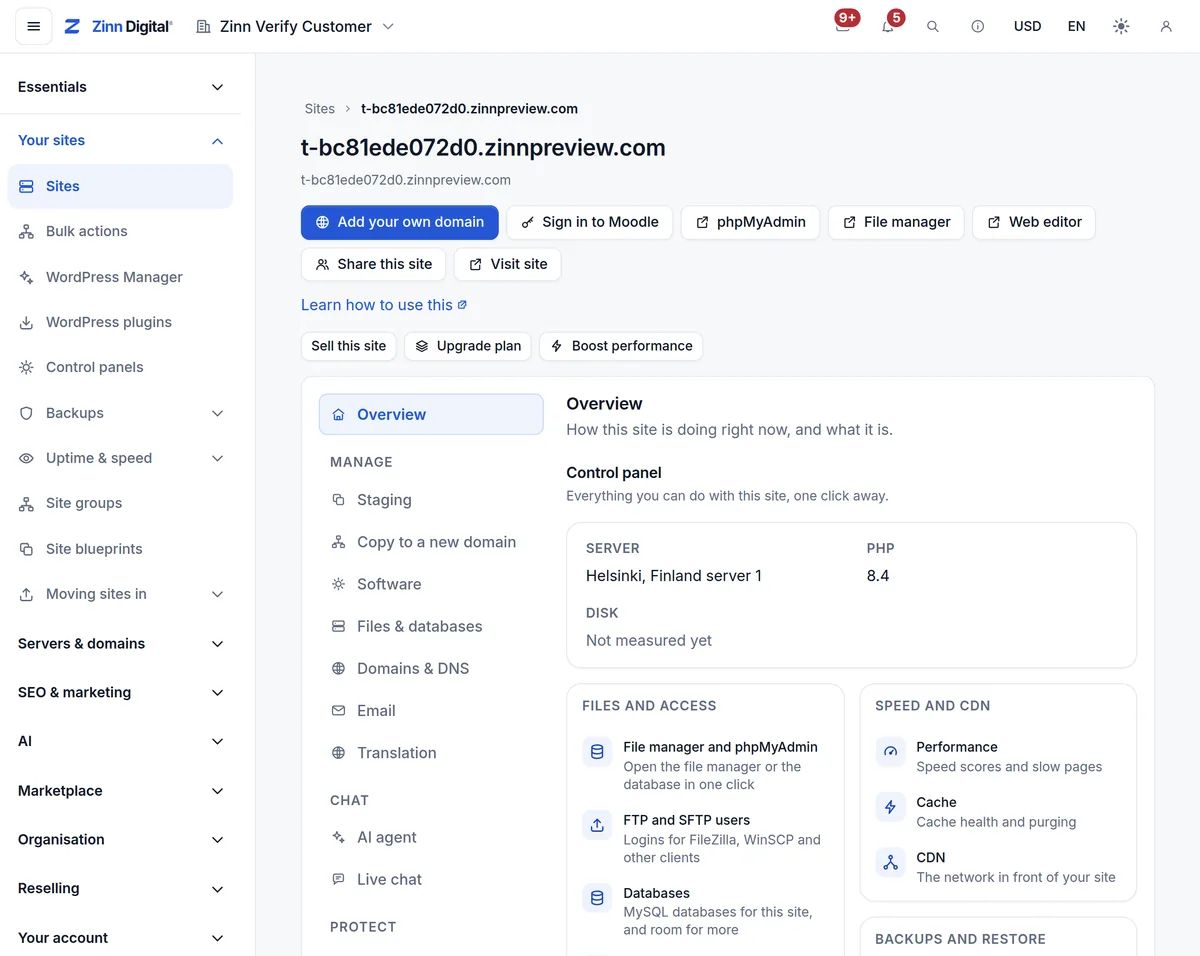
Ang control panel ng Zinn Digital® na nagpapakita ng pahina ng isang site: mga mabilisang link sa tagapamahala ng file, phpMyAdmin at ang web editor, ang mga seksyon ng site mula sa staging hanggang sa mga istatistika, at ang mga tool nito sa file, bilis at backup.

Lahat sa iisang lugar

WordPress, mga file at database, mga domain at DNS, email, seguridad, CDN, mga backup, mga pag-deploy, at mga istatistika para sa bawat site, sa mga seksyong nagsasaad ng kanilang ginagawa.

Daan-daang site nang sabay-sabay

Magpatakbo ng mga update, pag-clear ng cache, mga pagbabago sa PHP, at pag-scan ng malware sa maraming site sa isang gawain, na may resulta para sa bawat site.

Isang AI assistant na gumagawa ng trabaho

Magtanong sa mga simpleng salita at isasagawa ng built-in na assistant ang gawain sa iyong account o ipapakita sa iyo kung paano.

Ligtas ayon sa disenyo

Mga passkey at two-factor sign-in, mga tungkulin ng team, per-site na access para sa mga kliyente at developer, at log ng bawat pagkilos na isinagawa.

Isang API para sa lahat

Lahat ng ginagawa ng panel ay nasa aming pampublikong API, command-line tool, at MCP server, kaya maaari mo itong i-script o ikonekta ang sarili mong mga tool.

Sa sarili mong wika

Naisalin ang panel sa bawat wikang kinabibilangan ng aming site, kabilang ang kanan-pakaliwang Arabic, Hebrew, Persian, at Urdu.

Hosting na nagtatanggol sa sarili nito, mula sa unang site

Ang paghihiwalay sa antas ng kernel, isang maagap na WAF, at pag-scan ng malware ay aktibo sa oras na mag-deploy kayo. Subukan ito sa pamamagitan ng 14 na araw na pagsubok na hindi kailangan ng card, na sinusuportahan ng 30 araw na garantiyang ibabalik ang pera, mga libreng paglilipat, at walang pagtatali sa vendor.

Magsimula nang libre